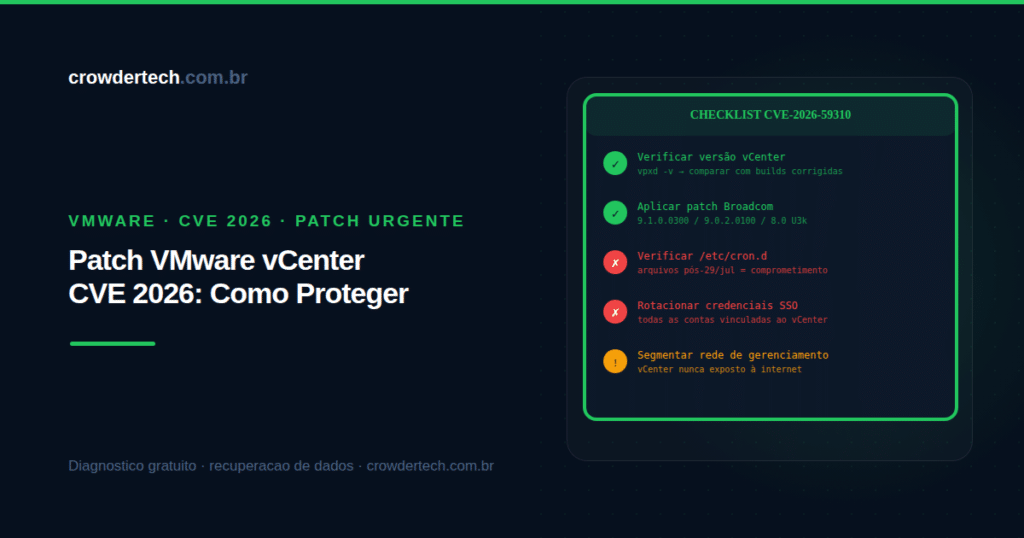
O patch VMware vCenter para as CVEs críticas de 2026 — especialmente a CVE-2026-59310 com CVSS 9.8 — é a medida mais urgente para qualquer empresa com infraestrutura VMware. Por isso, ambientes sem o patch de 29 de julho de 2026 estão em risco ativo: a CISA confirmou em setembro que múltiplos grupos de ransomware exploram a falha. Contudo, o patch VMware vCenter CVE 2026 precisa vir acompanhado de verificação de comprometimento — aplicar a atualização em ambiente já infectado não remove backdoors ativos.
A Crowdertech apoia a resposta a incidentes em ambientes VMware comprometidos 24h: (11) 99630-0675 · (11) 4863-3636.
Como verificar se o vCenter já tem o patch CVE 2026 aplicado
O patch VMware vCenter CVE 2026 resulta em builds específicas que precisam ser verificadas. Por isso, acesse o shell do vCenter Server Appliance e execute vpxd -v para identificar a versão atual. Contudo, compare o build com as versões corrigidas: vCenter 9.1.0.0300, 9.0.2.0100 e 8.0 U3k ou U2f. Além disso, versões do vCenter 7.x não recebem mais atualizações regulares de segurança — ambientes nessa versão precisam de atualização prioritária ou de isolamento imediato da rede.
O patch VMware vCenter CVE 2026 não tem workaround
Patch VMware vCenter CVE 2026 não tem alternativa de mitigação disponível. Por isso, desabilitar o serviço Syslog não é uma opção documentada como mitigação pela Broadcom — e pode causar problemas operacionais. Contudo, segmentar o acesso à interface de gerenciamento do vCenter reduz a superfície de ataque enquanto o patch é preparado. Além disso, qualquer vCenter acessível diretamente da internet deve ser isolado imediatamente, independentemente do status do patch.
Verificação de comprometimento — antes e depois do patch VMware vCenter CVE 2026
Patch VMware vCenter CVE 2026 aplicado não garante segurança se o ambiente já foi comprometido antes da atualização. Por isso, a verificação de comprometimento é obrigatória para qualquer vCenter que ficou sem patch entre 29 de julho e a data de atualização.
Verificar logs de autenticação. Procure sessões administrativas sem evento de login correspondente nos logs do vCenter SSO. Por isso, a CVE-2026-59310 executa código sem autenticação — comandos executados durante exploração não aparecem como logins normais.
Verificar diretório /etc/cron.d. Arquivos maliciosos plantados durante exploração aparecem nesse diretório. Por isso, qualquer arquivo criado após 29 de julho que não corresponda a crons legítimos do sistema indica comprometimento.
Rotacionar todas as credenciais SSO. Após confirmar o patch VMware vCenter CVE 2026 aplicado, redefina todas as senhas de contas vinculadas ao SSO do vCenter. Contudo, contas de serviço com privilégios de administrador são o alvo prioritário de coleta durante a fase de espionagem do ataque.
Proteger o vCenter além do patch CVE 2026
Patch VMware vCenter CVE 2026 resolve a vulnerabilidade específica, mas não resolve a exposição estrutural que torna ataques recorrentes. Por isso, estas medidas complementam o patch e reduzem o risco de próximas CVEs no mesmo padrão.
Segmentar a rede de gerenciamento. O vCenter deve estar em VLAN isolada, acessível apenas por hosts de gerenciamento específicos via jump server. Por isso, vCenter acessível de qualquer máquina da rede interna é o cenário que permitiu os 361 comprometimentos documentados pela CVE-2026-59310.
Backup imutável dos datastores. Ransomware que compromete o vCenter prioriza destruir backups acessíveis pelo vCenter. Por isso, backups imutáveis com Object Lock em storage sem acesso do vCenter são a única proteção efetiva contra esse vetor. Contudo, configuração incorreta do Object Lock é erro frequente — a Crowdertech verifica se a imutabilidade está realmente ativa.
Monitoramento de eventos ESXi. Patch VMware vCenter CVE 2026 aplicado precisa de monitoramento ativo para identificar tentativas de exploração de outras CVEs. Por isso, alertas para criação de contas locais em hosts ESXi e execução de scripts não assinados são indicadores de comprometimento precoce.
Perguntas frequentes sobre patch VMware vCenter CVE 2026
Patch VMware vCenter CVE 2026 gera dúvidas práticas. Veja as principais.
Apliquei o patch mas encontrei arquivos suspeitos no vCenter — o que fazer?
Depois do patch da CVE-2026-59310 encontrei crons não reconhecidos no vCenter. O ambiente foi comprometido? Sim, muito provavelmente. Por isso, arquivos em /etc/cron.d com nomes que referenciam CVE ou syslog são indicadores de comprometimento confirmado. Contudo, o patch impede nova exploração da CVE-2026-59310, mas não remove o backdoor já instalado. Além disso, todos os ESXi gerenciados por esse vCenter precisam de análise forense antes de declarar o ambiente limpo: (11) 99630-0675.
O vCenter é versão 7.x — como aplicar o patch CVE 2026?
Meu vCenter é versão 7.x. Como recebo o patch das CVEs críticas de 2026? O vCenter 7.x não recebe mais atualizações de segurança regulares da Broadcom. Por isso, a recomendação é atualizar para vCenter 8.0 ou superior para receber o patch CVE 2026. Contudo, se a atualização não é imediatamente viável, isole a interface de gerenciamento do vCenter da rede geral e restrinja o acesso a IPs específicos via firewall. Além disso, a Crowdertech apoia ambientes comprometidos em versões legadas do vCenter: (11) 99630-0675.
A Crowdertech apoia recuperação e resposta a incidentes VMware após CVEs críticas — (11) 99630-0675 · (11) 4863-3636.
Fontes: Broadcom VMSA-2026-0006 · CISA KEV · CERT.br · The Hacker News.